 Vowsec
手机安检
手机里装了上百个应用,能说出几个申请了定位、录音、无障碍权限吗?手机安检把这些摊开给你看:每个应用的权限、签名与来源,以及已知的跟踪、监控类应用。
3.1 MB · 适用于 Android 8.0 及以上 · 不需要 root,不需要注册
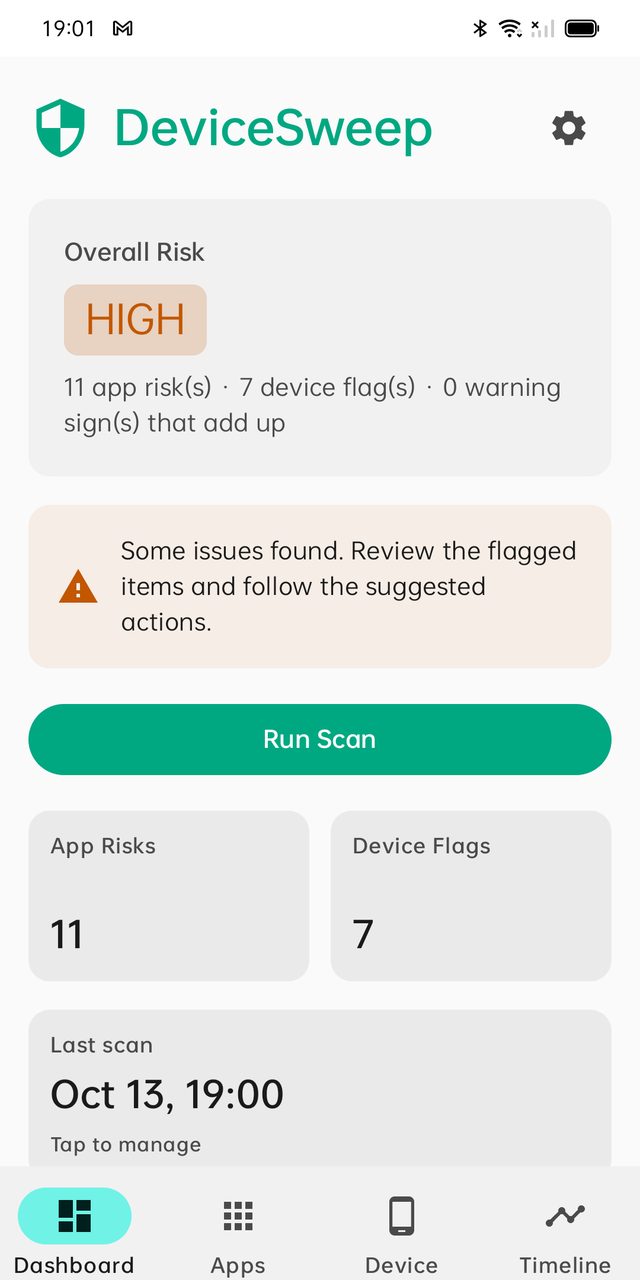
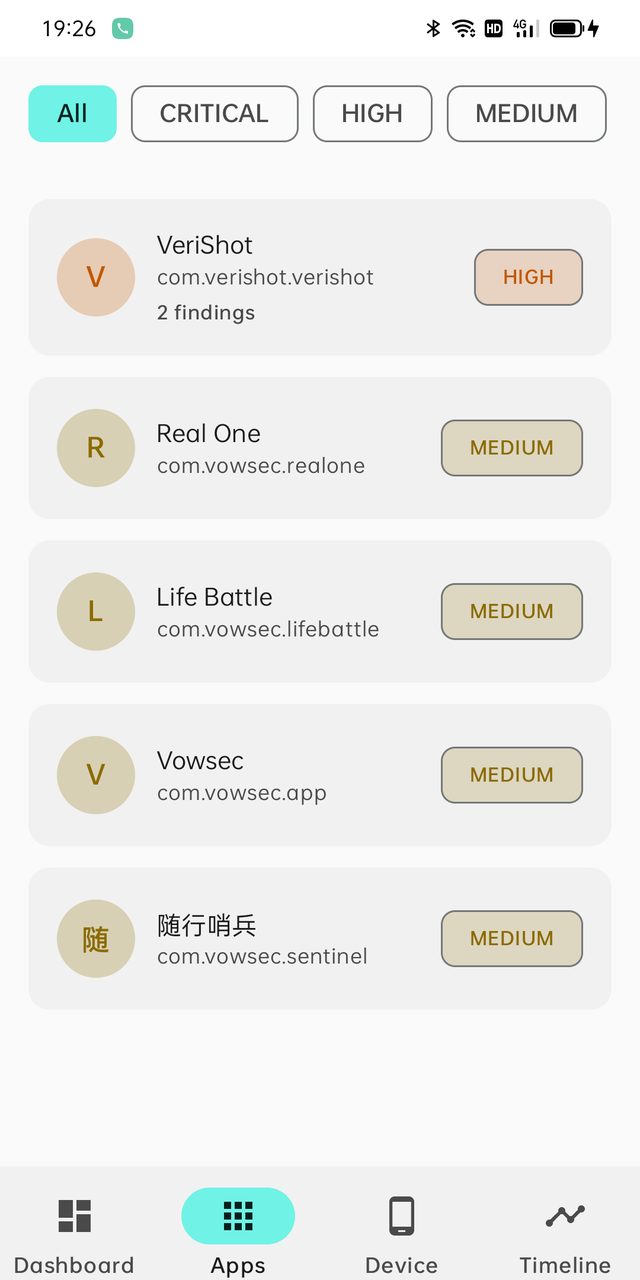
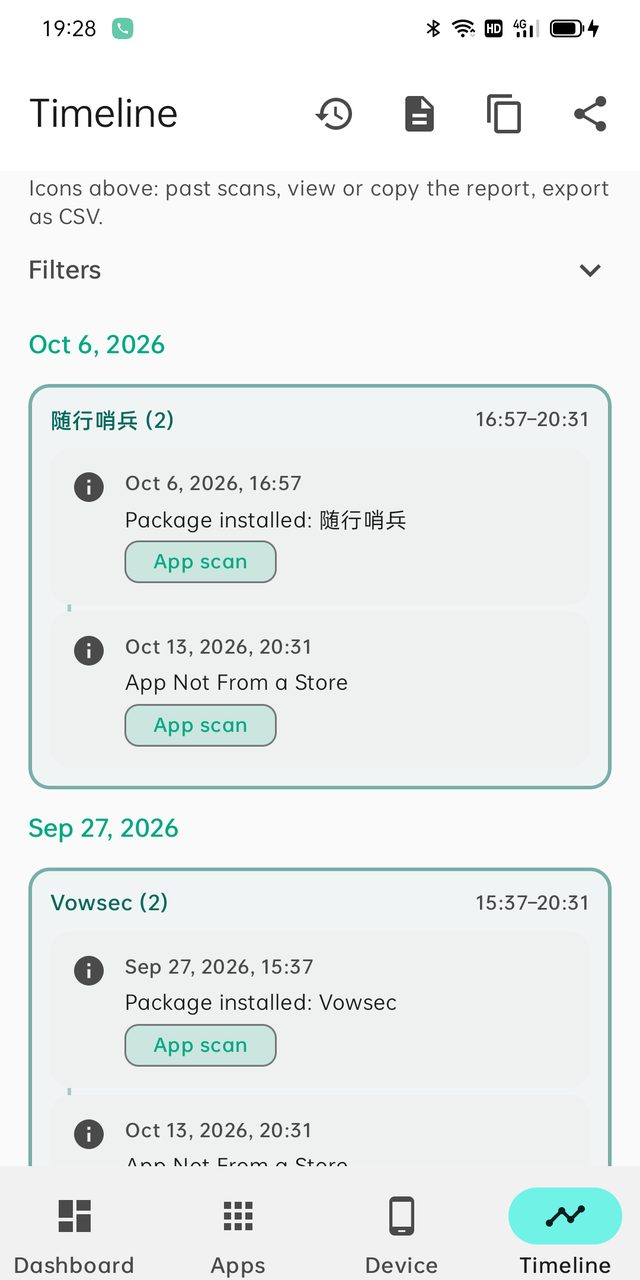
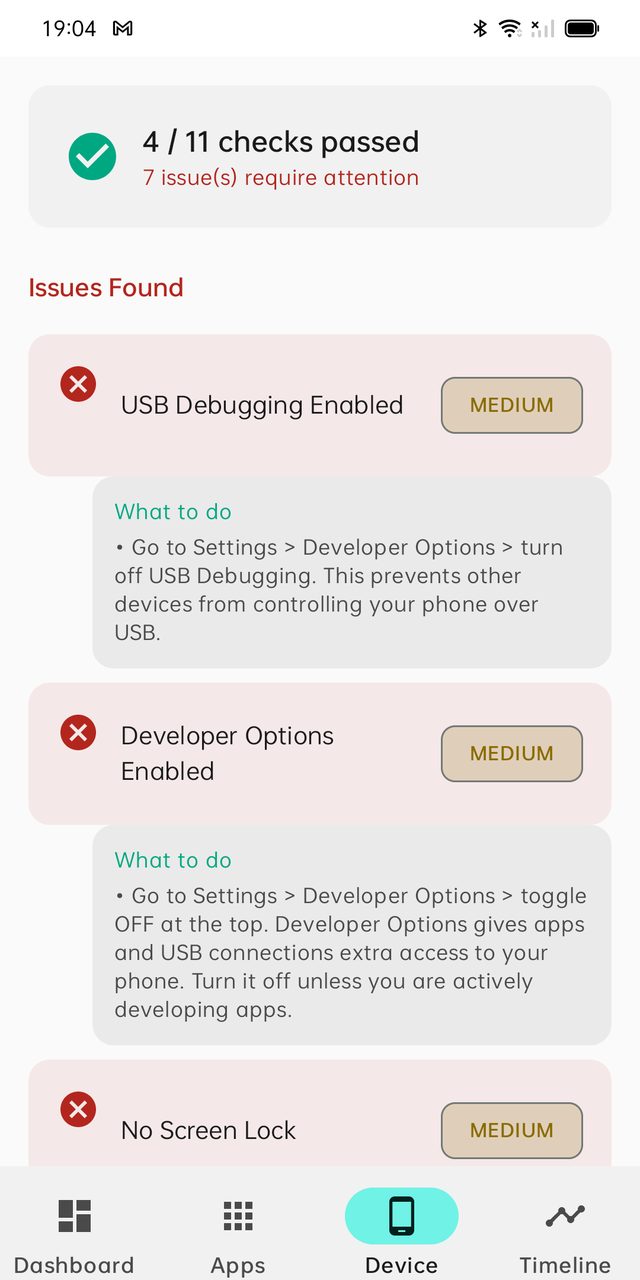
截图来自真机运行,界面为当前测试版本。
它到底能查出什么
四类信息,都来自你手机本地。没有云端数据库,没有「AI 预测」,只有可核对的事实。
谁在要敏感权限
把每个应用申请的权限摊开:定位、麦克风、摄像头、通讯录、短信、无障碍、设备管理员。手电筒应用要读通讯录,这类不合理组合会被标出来。
签名与安装来源
核验每个应用的签名指纹和安装来源。签名与官方不一致,说明这个包被重新打包过;来源不是应用商店,说明是侧载安装。
已知的跟踪与监控类应用
内置一份公开的跟踪软件(stalkerware)与监控类应用清单,比对手机上已安装的包名。命中不代表一定是恶意,但值得你亲自确认这是谁装的。
系统层面的异常
设备是否 root、是否开着 USB 调试、是否允许未知来源安装、开发者选项是否被改动。这些是「手机被人动过」的常见痕迹。
三步,大约一分钟
不需要注册,不需要电脑配合,不需要 root。
- 安装后授予「使用情况访问」权限。这是安卓系统的标准权限,用来记录应用的打开与关闭时间。不授予也能扫描,只是时间线那一页会是空的。系统设置里手动开一次,之后不再询问。
- 点「开始扫描」。读取已安装应用清单、权限声明、签名信息与系统状态,全部在本机完成,通常几十秒内结束。
- 看结果,按建议处理。每条风险都会说明命中了哪条规则、为什么算风险、可以怎么处理。不理解的项可以先放着,报告可以导出成文本或 CSV。
关于隐私,说清楚四件事
一个用来查隐私的工具,自己没有资格含糊。
- 扫描在本机完成,应用清单不上传。读取的是你手机上的应用列表、权限声明和签名,分析也在手机里做。我们不接收这份清单。
- 服务端只收到一次校验令牌。免费次数需要计数,所以扫描开始和结束各发一次请求。请求里只有一次操作类型和一个 Google Play 完整性令牌,不含任何应用名、包名或设备标识。
- 不需要 root,不需要登录,不需要账号。没有账号系统,也就没有「你的历史记录存在我们服务器上」这回事。
- 只读权限声明,不读内容。能看到「这个应用申请了读取短信的权限」,但不会去读你的短信、照片、聊天记录或通讯录内容。
当前可用情况
说清楚每个平台的真实状态,不写「即将上线」。
| 安卓 · 直装版 | 可用 —— 就是本页这个安装包,直接从本站下载 |
|---|---|
| Google Play | 封闭测试中 —— 已提交审核,尚未公开上架,商店里搜不到是正常的 |
| iPhone | 暂不提供 —— iOS 不允许第三方应用读取已安装应用列表,同样的功能无法实现 |
直装版与 Play 版使用不同签名,两者不能互相覆盖安装。如果之前装过其中一个,换另一个前需要先卸载。
常见问题
包括它做不到的事。
能查出房间里藏了偷拍摄像头吗?
不能。手机安检查的是手机本身:装了哪些应用、要了哪些权限、系统有没有被改过。它没有能力探测物理空间的摄像头,也不做网络流量分析。市面上声称能「扫描偷拍摄像头」的手机应用,多数是靠 Wi-Fi 设备列表猜的,误报率很高。
需要 root 吗?
不需要。权限清单、签名、安装来源、系统状态这些信息,普通应用权限就能读到。需要 root 才能看的东西(比如其他应用的私有数据),手机安检刻意不做——那等于自己变成一个需要被检查的对象。
会不会把我装了哪些应用传出去?
不会。应用清单和扫描结果都留在这台手机上。联网只发生在计数的两个时刻,请求体里只有操作类型和一个完整性令牌,没有任何应用信息或设备标识。这条可以在抓包工具里自己验证。
为什么在 Google Play 里搜不到?
因为它还在封闭测试阶段,尚未公开上架。目前想用只能从本站下载直装版。等正式上架后,Play 版和直装版会是两个不同的包,不能互相覆盖。
和手机自带的权限管理有什么区别?
系统自带的权限管理一次只看一个应用,而且不告诉你「这个组合不正常」。手机安检做的是横向比对:把所有应用放在一起看,标出签名异常、来源异常、权限组合异常,并对照公开的跟踪软件清单。它不替代系统设置,是补上系统不给你看的那一层。
扫出来的「高风险」是不是说明手机中毒了?
不是。风险等级来自规则命中数量,比如「申请了无障碍权限 + 来源不是应用商店」,这是可疑组合,不等于恶意。它的作用是给你一份需要亲自确认的清单,而不是替你下判决。看到不认识的项,先想想是谁装的、什么时候装的。